
 登录
上周五快六点,粉丝小陈抱着个快递盒堵在我家门口,眼镜片上还沾着外面的雾气。他在一家做电商的小公司写代码,工作两年,租房住,口头禅是"这个能行吗"。
"胜哥,这个能行吗?"他把盒子往我手里一塞,封箱胶带都没撕干净,"闲鱼一百块捡的群晖,两盘位,血赚。"
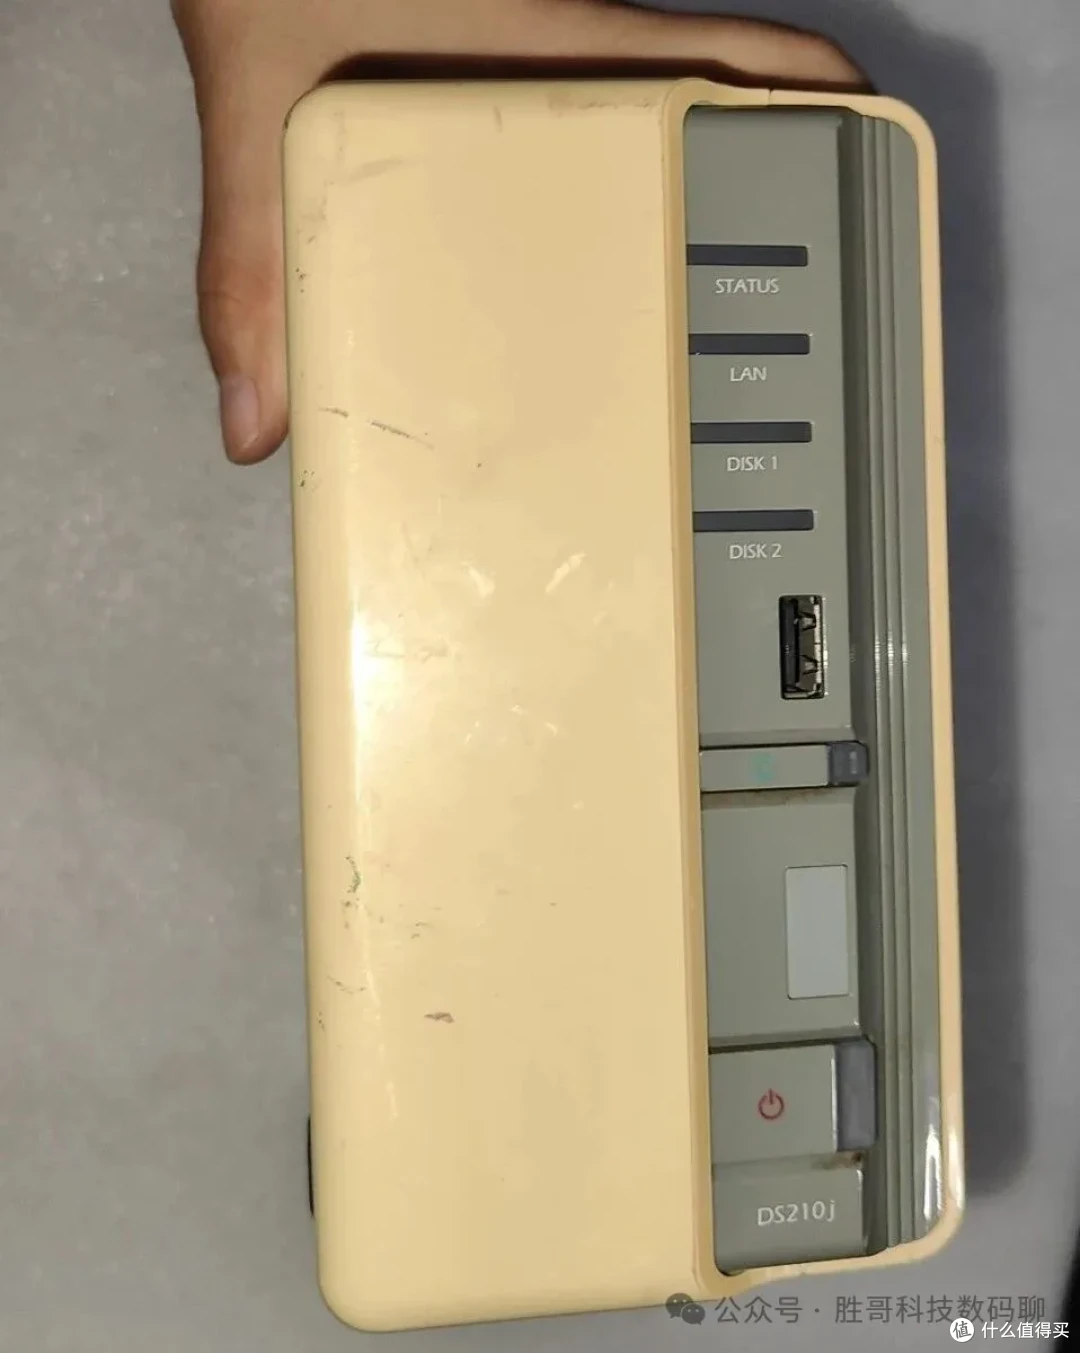
我掂了掂,盒子轻得有点假。拆开胶带,一台米白色的老机器,边角磨得发亮,侧面贴着张泛黄的资产标签,字被指甲刮花大半——前主人八成是家小公司,机器从工位底下撤下来的。小陈已经蹲下去摸电源适配器,手都伸到插排跟前了。
"停。"我按住他的手,"先别通电。"
他抬头看我,那眼神像看一个把到手便宜往外推的傻子:"都捡回来了,还不让插电?"
我把机器翻过来,拿手机手电照底壳那张铭牌,一个字一个字往下念:DS210j,台湾制造。
"机器本身没毛病。"我把手机递给他看铭牌,"毛病在它肚子里那套系统。你先告诉我,打算让它连着网、直接插硬盘就开工?"
小陈张了张嘴,那句"对啊"卡在喉咙里,没说出来。一周后发生的事,让他再没提过"血赚"两个字。
这不是我吓唬他。10月底那波群晖勒索到现在还在发酵——C3RB3R,Cerber家族的老变种,把一批NAS里的文件全加了.L0CK3D后缀,每个文件夹丢一封read-me3.txt勒索信。好几所高校11月初连着发排查通知,群晖官方10月29号也确认了。中招机器有个共同点:系统停在旧版,管理页还挂在公网上。占一样,就等于给攻击者留了门。
 图片图片
捡来的老群晖
① 开机第一件事,不是插盘,是查系统停在哪一版
小陈那台要是当天通电联网,最坏的结果不是不能用,是用了几天以后,照片和文档一夜之间全变成.L0CK3D。
这波攻击打的漏洞,说出来有点讽刺。主漏洞编号CVE-2024-10441,CVSS评分9.8,群晖2024年12月就发了补丁;360安全另外点了两个2026年9月18号才修补的漏洞(CVE-2026-13639、CVE-2026-13684),同样9.8分。攻击者手里那把钥匙,厂家两年前就配好锁了,中招的机器等了两年,也没等到有人替它点一下"更新"。
更要命的是,这漏洞不需要你输密码、不需要点链接、不需要任何权限——管理页只要能被扫到,远程就能直接读写文件。所以我说"查版本"比"插硬盘"重要。
到手怎么做:开机进管理界面,翻到控制面板里的版本号,对着群晖官方安全公告Synology-SA-24:20和SA-26:13的修复版本比一遍。停在老版的,先升到当前支持的最新版再谈别的。
飞牛用户也别看戏——同源的Brotli解码漏洞(CVE-2026-111497)10月21号才披露、10月27号进了CISA已知利用清单,只不过飞牛走自己的更新节奏,你在设置里点开"更新和还原"确认一下版本就行。
② 把管理页从公网撤下来
小陈听完脸有点白:"那我这台……"
"你这台没联网,没事。"我拍了拍机器,"但很多人捡回来第一件事就是输个公网地址、开个端口映射,图个方便远程看——这一步才是真把门踹开。"
端口映射、UPnP、IPv6入站,这三样为了"方便"开过,就等于把NAS管理页摆到了大街上。写脚本的扫的就是这批暴露面,不看你是群晖还是飞牛,换牌子套路一样使。
远程要看就走VPN或虚拟局域网(Tailscale那类),别把管理端口直接映射到公网。小陈这台本来就没打算远程,我顺手把他路由器里一条旧映射规则删了——前主人留下的,他自己都忘了啥时候开的。
 图片图片
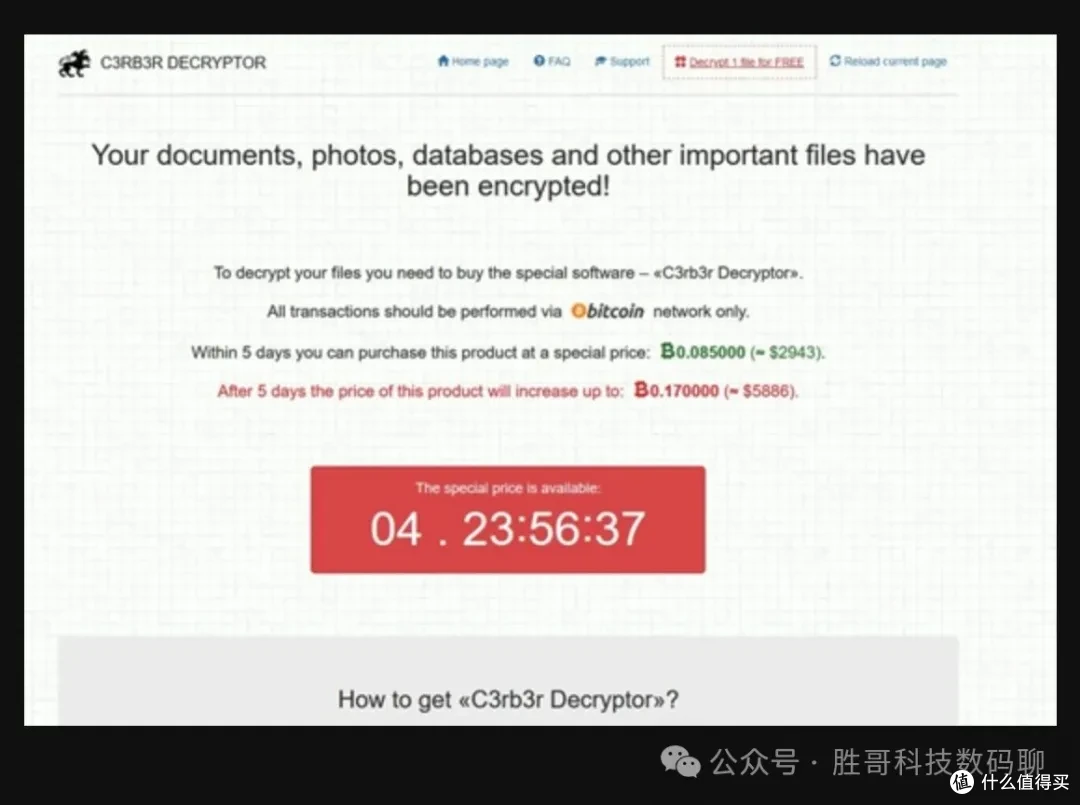
勒索页面
360安全通报的C3RB3R勒索页
这张勒索页面上的数字值得盯一眼:0.085个比特币,约2943美元,五天不交翻倍到0.17个比特币、约5886美元。捡台旧NAS花一百块,被锁一次开口就是几千美元——这是捡漏党最容易算漏的那笔账。
③ 改端口、开访问码,别让默认端口裸奔
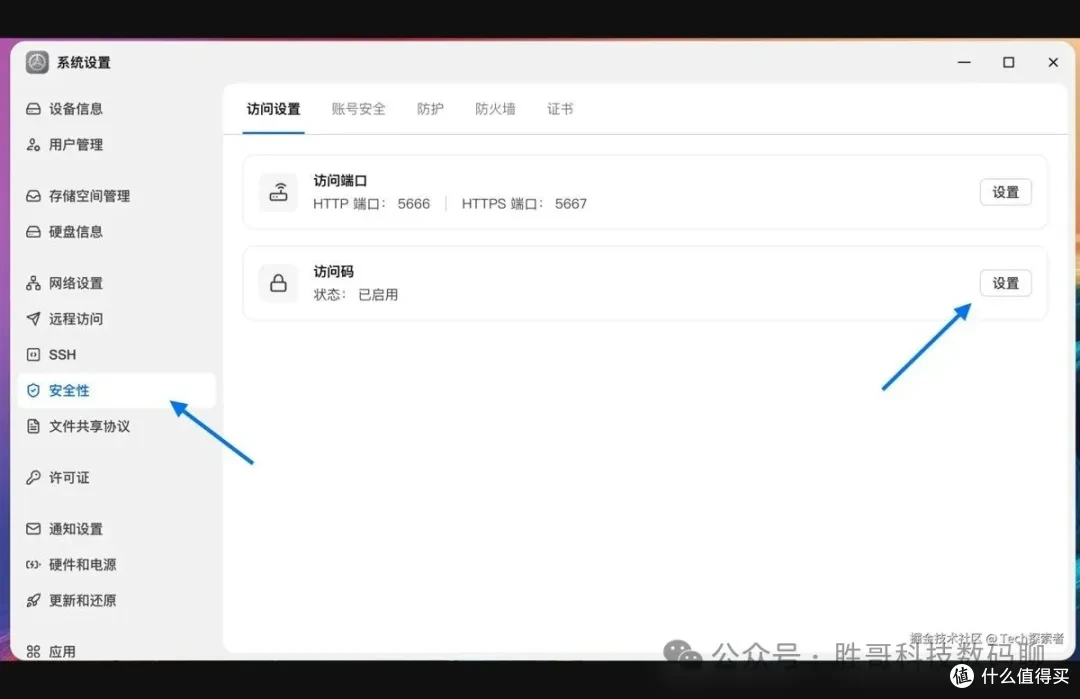
系统升完、公网撤完,接下来是加固。这几步在飞牛叫"系统设置→安全性",群晖叫"控制面板→安全性",名字不同,意思一样。
默认端口满大街都是,自动化脚本扫的就是这些。飞牛的HTTP端口是5666、HTTPS是5667,进设置改成没被占用的高位端口;路由器上的转发规则得跟着一起改,不然这边改了那边没跟上,自己都登不进去。
再开一道访问码:新设备访问时先输这道码,过了才到登录页。它替代不了密码和双重验证,就是多拦一道门。小陈之前压根不知道有这功能。
 图片图片
飞牛访问设置
④ 管理员开双重验证,家人用普通账号
飞牛在"系统设置→安全性→账号安全"里开双重验证,绑个支持TOTP的验证器,手机扫码输一次性验证码。顺序有个坑:先绑好管理员、确认邮箱能收到紧急验证码,再谈强制全员——不然家人还没绑就被强制,全家一起登不上。
还有个前置条件容易翻车:系统时间得设成自动同步。TOTP基于时间,时间不对验证码永远失败。小陈的时间就是手动调过的,差了三分多钟,我们俩折腾十几分钟才想起来。账号也别全家共用一个管理员,管理员只做维护,日常用普通账号。
⑤ 异常IP封禁加上,防火墙入站从严、出站别乱动
"防护"里开异常IP封禁,规则覆盖SSH;防火墙入站只放需要的端口,能限定来源IP或局域网网段的,就别选"全部来源"。
出站这块我得说个自己踩过的坑:有回把出站规则设成全部禁止,结果系统更新、通知邮件全发不出去,连双重验证的邮件都收不到,后来靠命令行才救回来。新手记一句——入站从严,出站默认允许。
⑥ SSH不用就关,共享协议按需开
SSH长期不用就在设置里关掉,要维护时临时开、用完再关。真要长期用,把默认22端口改成高位端口,而且别直接暴露公网。
共享协议那页,SMB、WebDAV、FTP、NFS、DLNA列一排,用哪个开哪个。最常见的错就是"想着以后可能用到"全打开——多一个协议就多一个入口。
前面说的这些,群晖和飞牛都能对上。但有一项我得跟你说实话:群晖那套不可变快照、WriteOnce共享文件夹,是它家应对勒索的主打卖点,攻击者拿到最高权限也删不掉快照。飞牛有没有一模一样的东西,我不能拍胸脯——它有快照功能,但具体到"不可变"这个级别,各个版本菜单不一样,你得自己去存储管理里翻一眼确认。这种事我不瞎编,没确认就说有,那是坑你。
能确定的是:快照开着、备份和正本分开存放、定期做一次恢复演练——这三样不管哪个系统都该做。这块我不展开了,之前专门写过一篇讲备份的,想看的翻翻历史。
回到小陈这台一百块的DS210j。它是2010年前后的双盘位老机器,J系列处理器,跑下载、备份、轻量文件共享够用,待机功耗十几瓦,当个冷备机或者照片仓库正合适;真要跑虚拟机、堆Docker、做重转码,别指望它。
适合谁?预算有限、拿它当第二台备份机、愿意到手先花半小时查系统的垃圾佬。不适合谁?想开箱即用、懒得升级、还非要把管理页挂公网图方便的——这种人迟早在勒索信上签字。
小陈那台机器,把系统升到最新版、端口改完、双重验证绑好,才让他把硬盘装进去。
一周后,他在粉丝群看到一条帖子:有人跟他同一批淘的同款群晖,插电就联网,三天后打开文件,全变.L0CK3D,发帖人配的正是那张要2943美元的勒索截图。
小陈盯着看了半天,回头问我:"那根网线,你早拔了半天,是算到了?"
我说没算到,就是习惯了——一百块捡的是台机器,不是一张写着"欢迎来加密"的请帖。机器可以旧,系统不能停在没人管的那一版;补丁可以晚,你别比攻击者还懒。
捡漏捡的是差价,守住的是几年照片。
(胜哥科技数码聊,垃圾堆里捡过宝也翻过车,专治各种硬件选择困难症。关注胜哥,下期接着捡垃圾。)
懂的都懂,不懂的说了也不懂。
DS210j是2010年的机器,DSM好像停更很多年了,它升得到SA-24:20对应的修复版本吗?升不到的话,"先升到最新版"这步对老机型是不是就只剩物理隔离一条路?
新买的机器有资源?
没有更多了